zuletzt geändert 04.07.2017
getestet mit Profi cash 10.8b

Ab Profi cash 11.3 ist es möglich, Firmen zusammenzulegen und zu übertragen. Daher ist diese Anleitung bei einem aktuellen Profi cash überflüssig. Profi cash 10 wird weder weiterentwickelt, noch erhalten Sie Updates. Eine Zusammenführung der Firmen ist aber nicht möglich.

Wofür diese Anleitung gedacht ist: Hat man getrennte Installationen von Profi cash mit gleicher Firmennummer, dann konnte man diese in Profi cash 10.x  nicht einfach in eine Softwareinstallation durch Datensicherung und -rücksicherung zusammenbringen, da sich die Daten gegenseitig überschreiben würden.

Für Profi cash 10.x gilt:

In Profi cash ist es nicht direkt möglich, Daten aus einer Firma in eine neue zu übernehmen und damit z.B. unterschiedliche Installationen zusammenzuführen. Über den kleinen Umweg “Export und Import” der Datenbanken funktioniert dies aber.
Wichtig: Diese Anleitung führt nicht Konten in einer Firma=Datenbank zusammen, sondern überträgt Firmen von einer Firmennummer zu einer anderen. Die Firmen in Profi cash sind vergleichbar zu Mandanten und besitzen jeweils einen Admin, in Profi cash ist das der “master”-Benutzer.

Entsprechende Rechte (gg. Adminrechte) zur Nutzung des Dosfensters sind nötig.
Nötige Windows-Kenntnisse für dieses Vorhaben: Kopieren von Dateien, Ordner anlegen,
Bei Serverinstallationen: Rechte setzen.


In Kürze:

  • Backup der vorhandenen Profi cash Daten (aus Sicherheitsgründen)
  • Sichten und Sichern der Firmeneinstellungen
  • Export der Datenbanken über Profi cash dbase Datenbanken
  • Neueinrichten einer neuen Firma
  • Umbennen der Datenbanknamen
  • Kopieren der Datenbankdateien in den Datenordner
  • ggf. Anpassen der HBCI-Pfade
  • Testen

Ausführlicher:

Profi_cash_Firmenwechsel_002_Windows_Ordner

Bevor Sie loslegen, erstellen Sie ersteinmal ein komplettes Backup aller Proficash Firmen (Datensicherung) oder kopieren Sie zumindest den Datenbankordner.

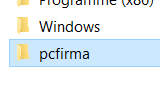
Legen Sie über den Windows-Explorer einen neuen Zwischen-Ordner an, der die exportierten Dateien aufnehmen kann. Im Beispiel habe ich auf c:\pcfirma angelegt.

Melden Sie sich als master in der Profi cash Firma (Datenbank) an, die Sie exportieren möchten.

Schauen Sie sich Ihre Firmkonfiguration an unter “Stammdaten” “Firmenkonfiguration”, notieren Sie sich die Einstellungen oder erstellen Sie ein Screenshot (mit ALT-Druck das Fenster in die Zwischenablage übernehmen und in Wordpad einfügen).
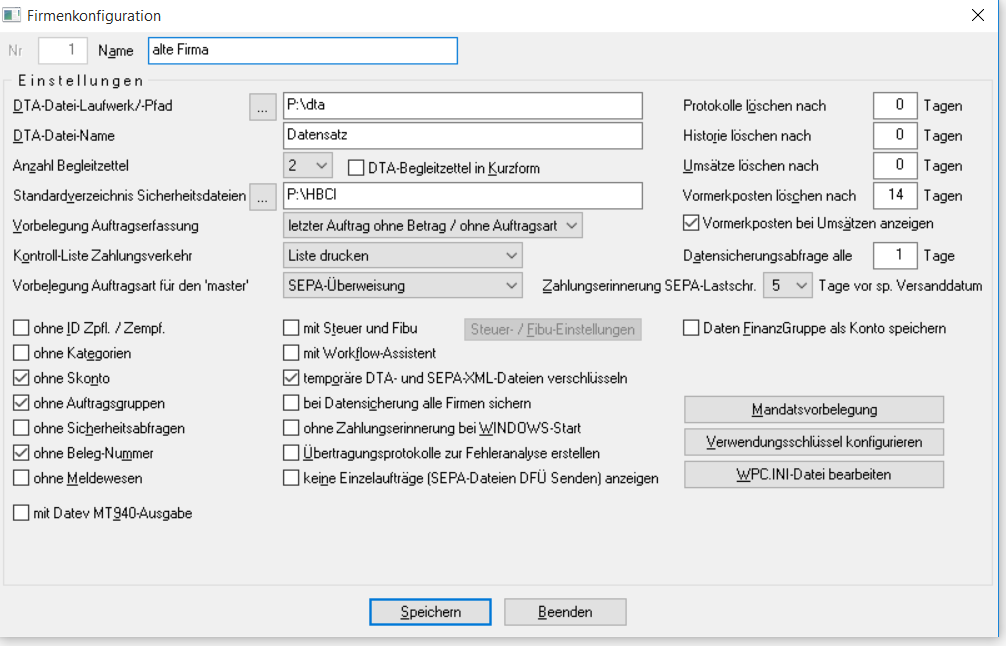
2016-03-04 08_55_38-Firmenkonfiguration_alte_Firma

Über das Menü “Datei”, “Export”, “Profi cash dbase-Dateien erstellen” gelangen Sie in das Export-Menü.
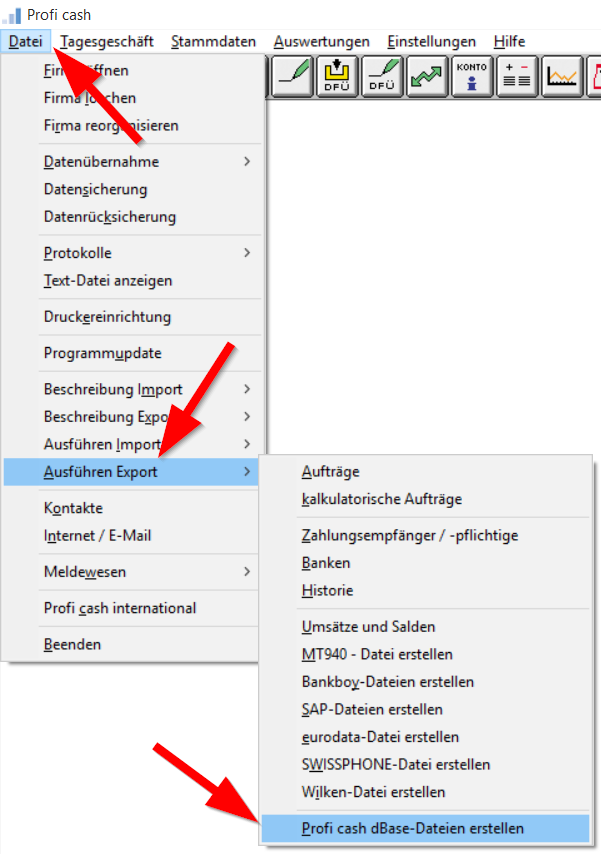
Profi_cash_Firmenwechsel_01_Menue_export

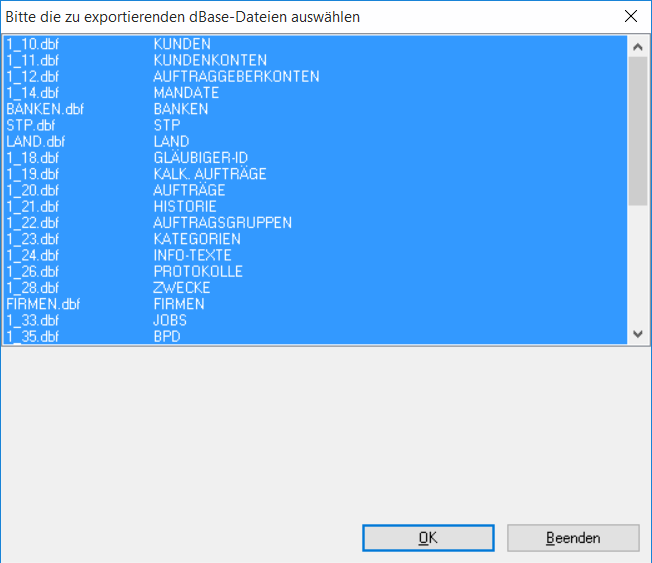
Markieren Sie alle Dateien.Profi_cash_Firmenwechsel_02_Menue_export_dbase

Es öffnet sich ein rudimentäres Suchfenster, mit dem Sie den Dateiordner suchen, den Sie im ersten Schritt angelegt haben. In diesem Dialog können Sie leider keinen Ordner anlegen. Im Beispiel ist dies c:\pcfirma
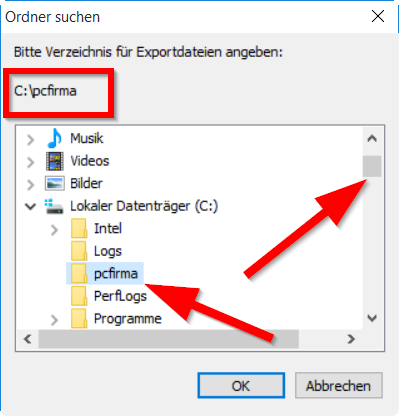
Profi_cash_Firmenwechsel_03_Menue_export_pfade

Nach dem Klick auf OK werden die Datenbanken exportiert.
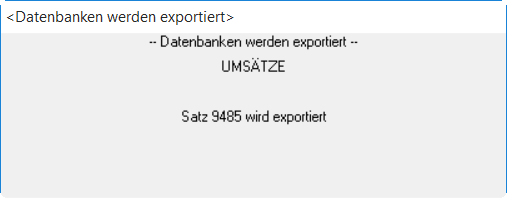
Profi_cash_Firmenwechsel_03_Menue_export

Wechseln Sie in die Anmeldemaske (Beenden und Neustarten geht auch) über “Datei”, “Firma öffnen”Profi_cash_Firmenwechsel_05_Menue_Firma_oeffnen
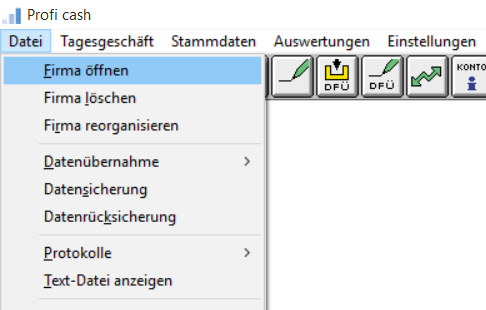
und legen Sie eine neue Firmendatenbank an. Klicken Sie dazu auf das Feld “Firma” und wählen Sie eine Zahl, die länger ist, als die alte Firmennummer (dann ist das Umbennen einfacher). Im Beispiel kopiere ich von Firma 1 nach Firma 11.
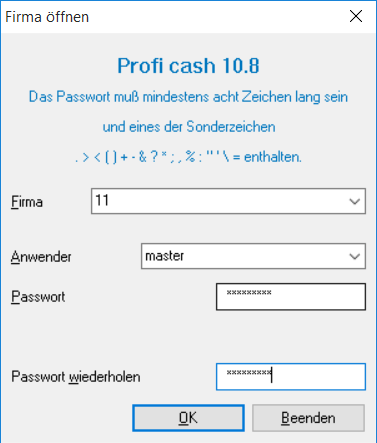
Profi_cash_Firmenwechsel_06_Menue_Firma_anmelden

Vergeben Sie ein Masterpasswort. Beachten Sie die neuen Passwortregeln.

Sie starten in der Firmenkonfiguration.

Hier sollten Sie die Einstellungen genauso vornehmen, wie bei der alten Firma.
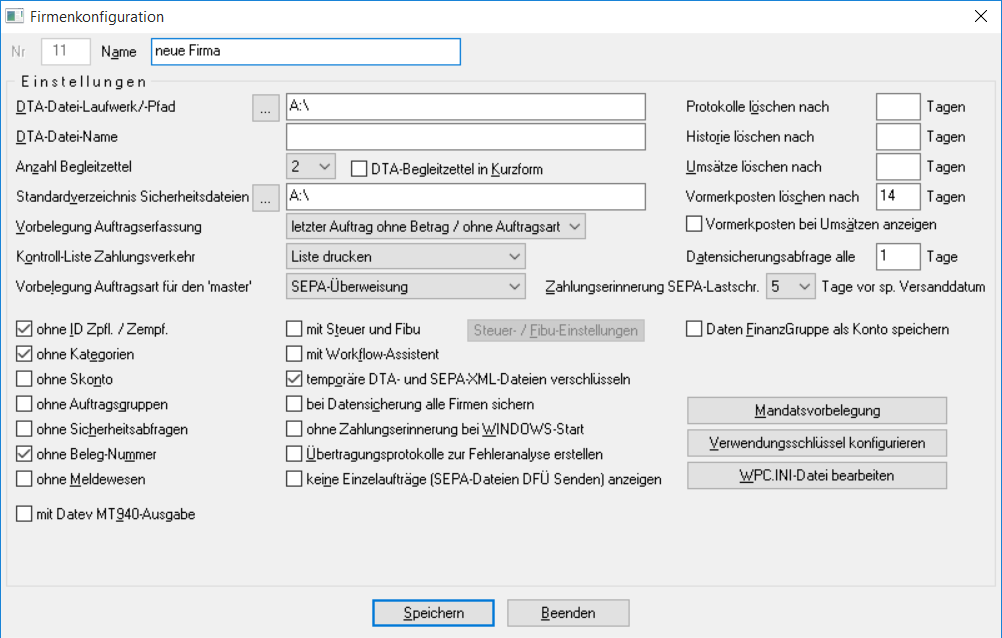
Profi_cash_Firmenwechsel_07_Firmenkonfiguration

Den nächsten Schritt des Assistenten können Sie abbrechen.
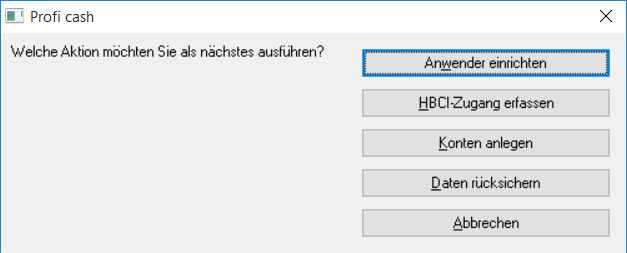
Profi_cash_Firmenwechsel_08_datenruecksicherung

Beenden Sie Profi cash vorerst an allen Arbeitsplätzen. Kontrollieren Sie ggf. die angemeldeten User (Info-Fenster).

Suchen Sie den Ornder auf, in dem Sie die Daten exportiert haben und löschen Sie alle Datenbanken, die nicht dem Schema x_Nummer.dbf oder cdx unterliegen.
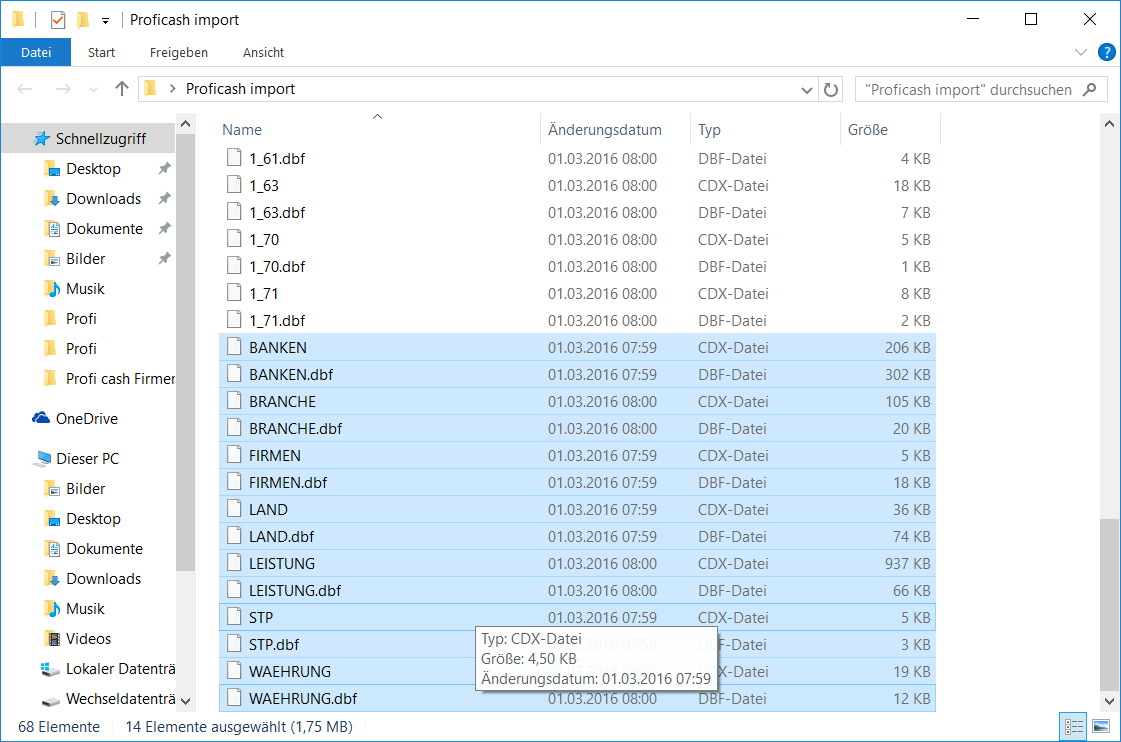
Profi_cash_Firmenwechsel_09a_Ordner_Dateien_loeschen

Jetzt benötigen Sie ein Dosfenster. Wählen Sie das Windows-Symbol an und geben Sie in das Suchfenster “cmd” ein. Starten Sie die “Eingabeaufforderung” mit  der Maus.
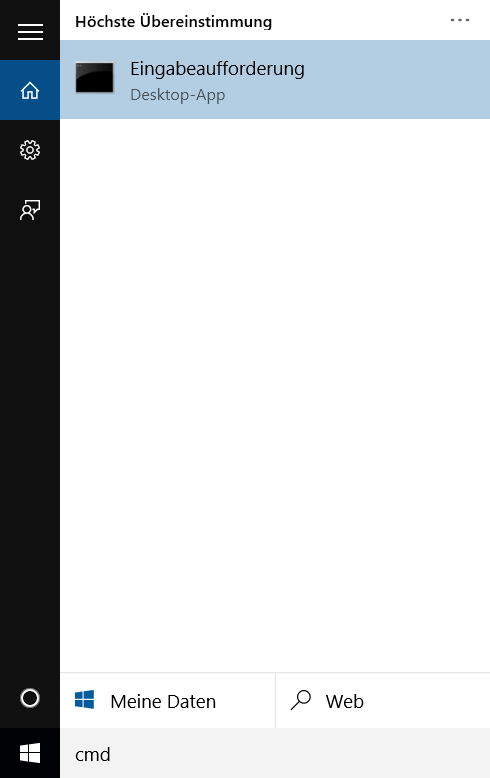
Profi_cash_Firmenwechsel_0a_Command

Geben Sie die folgende Befehlsfolge ein.

for /F %i in ('dir /b c:\pcfirma\*.*') do @ren c:\pcfirma\%i 1%i

Tauschen Sie ggf. die grüne Pfadangabe gegen den eigenen Pfad aus. Die Namen werden ergänzt um die rote Ziffer, im Beispiel wird dann aus der Datenbank 1_10.dbf die 11_10.dbf.

Bestätigen Sie mit der Eingabetaste. Das Script erstellt mit dem Dir-Befehl eine Liste der Dateien und benennt diese dann der Reihe nach um (ren=Rename).
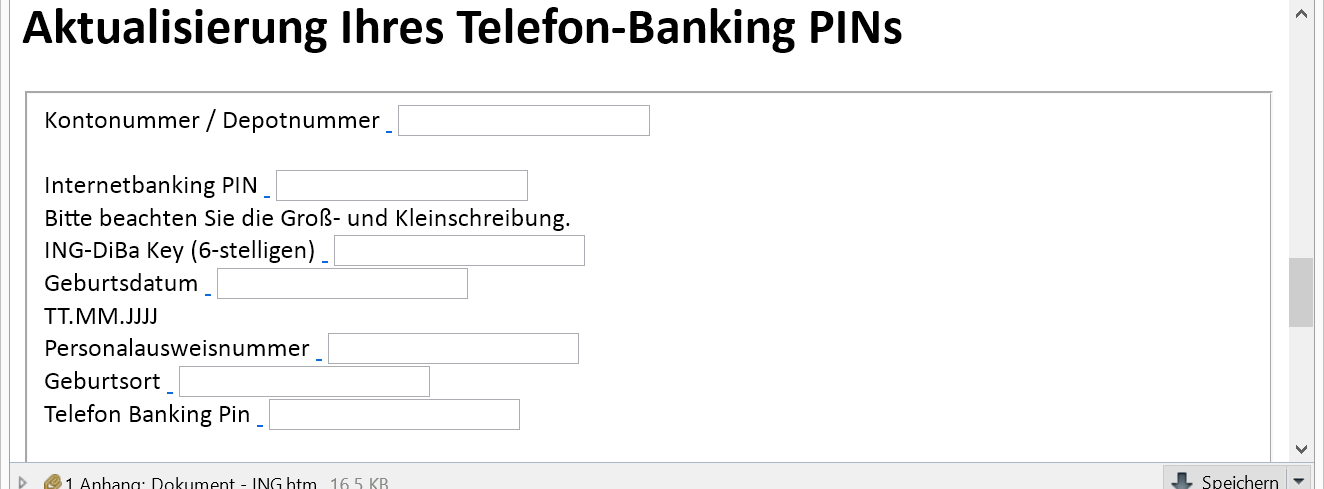
 

Au Mann, meinen Mailaccount könnte ich auch als Honeypot vermieten. In der neuesten Phishing Mail von heute wird versucht, die Telefonbanking-PIN der ING-Diba-Kunden zu “erphishen”. Schön mit Logo und krummem Mail-Text. Da ich nicht sicher bin, ob es den Herrn im Absender nicht doch im echten Leben gibt, hab ich den Namen mal anonymisiert.

Aktualisierung Ihres Telefon-Banking PINs

Sehr geehrter Kunde,

Unser Sicherheitssystem hat einen Fehler im Telefonbanking gemeldet.
Um unser Telefonbanking noch sicherer zu machen und missnbräuchliche Verwendungen zu vermeiden,
ist eine Aktualisierung Ihres Telefonbanking-PIN notwendig.

Bitte laden Sie das angehängte Dokument und überprüfen Sie Ihre Daten.
Wenn Sie diese E-Mail ignorieren Ihre Konto wird gesperrt.

1. Füllen Sie alle Daten aus in klicken Sie dann auf “Verifizieren”.
2. Ihr Telefonbanking-PIN aktiviert sich nach 5-7 Werktagen.

Für weitere Fragen steht unser Online Support gerne für Sie zu Verfügung.

Mit freundlichen Grüßen

Rainer N.
Sicherheitsteam Telefonbanking
Urheberrecht ING DIBA. Alle Rechte vorbehalten.

Logo ING-Diba hab ich gelöscht.
Im Anhang hängt wieder eine html Mail, die sich hemmungslos am ING-Quelltext bedient, aber natürlich die Daten einfach umleitet.
Phishing_ING_Diba_telefonbanking

Können Sie sich nicht im Browserbanking anmelden – die Eingabedaten verschwinden dann einfach, liegt es häufig daran, dass Cookies nicht verwndet werden können. (wikipedia über Cookies) .

Das Browserbanking benötigt Cookies aber, um die Sitzung zu sichern, deshalb ist es keine Option, Cookies generell zu deaktivieren. In der Standardeinstellung der meisten Browser werden Cookies akzeptiert. Cookies selbst sind nicht “böse” sondern nützlich – auch wenn sie häufig missbraucht werden. Wer Wert darauf legt, nicht verfolgt zu werden, sollte Cookies nach jeder Sitzung löschen lassen.

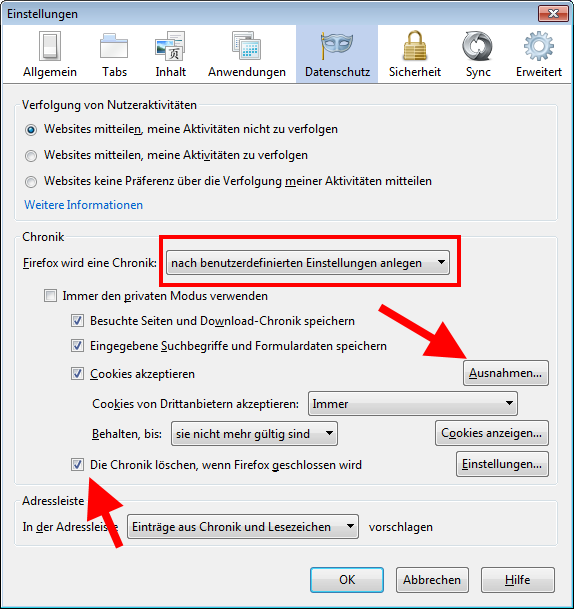
Hier ein Beispiel, wie Sie für Firefox die Cookies aktivieren.Firefox_Einstellungen

Suchen Sie nach den Einstellungen, bei mir oben rechts. Es öffnet sich das Einstellungsmenü. Wählen Sie das Maskensymbol “Datenschutz” an.


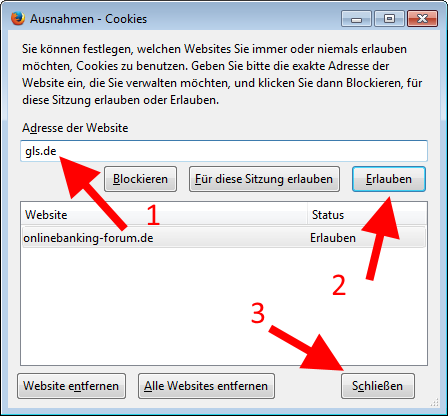
Firefox_CookiesWählen Sie den Button “Ausnahmen” an und fügen Sie die Adresse Ihrer Bank hinzu (1), klicken Sie auf “Erlauben” (2) und schließen Sie das Fenster (3).

Firefox_Cookies_AusnahmeProbieren Sie es dann noch einmal mit der Anmeldung.


Insbesondere bei ddbac-Programmen kommt es manchmal zu folgender Fehlermeldung:

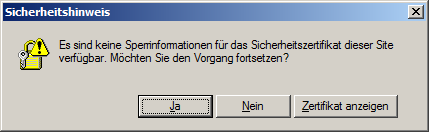
Es sind keine Sperrinformationen für das Sicherheitszertifikat dieser Seite verfügbar. Möchten Sie den Vorgang fortsetzen?

Kurztipp: Ja, Sie möchten, lesen Sie hier weiter.

Störung Zertifikatsserver

Dies bedeutet, dass die bei der Verschlüsselung verwendeten Microsoft-Programme nicht prüfen können, ob der Zertifikatsverwaltungsserver die Zertifikate für ungültig erklärt hat. Das ist im Zusammenhang mit FinTS/HBCI kein Sicherheits-Problem, da die Rechenzentrums-Server sicherlich nicht einfach die Verschlüsselungen und Zertifikate ändern würden. Viele Programme nutzen eigene Verwaltungen und verlassen sich nicht auf Microsoft. “Früher” hat Microsoft auch gar nicht geprüft, dies ist aber kritisch, wenn man den Internetexplorer zum Surfen verwendet.
Die Ursache kann ein unerreichbarer Server sein, der für diese zurückgerufenen Zertifikate verantwortlich ist.

Die Verschlüsselung selbst ist also in Ordnung, allerdings ist die Meldung lästig.

Wichtig
Die Ursache kann ein veraltetes Betriebssystem sein. Also XP z.B. und alte Serverinstallationen. Auch kommen fehlende Updates in Betracht. Dies ist also wichtig. Prüfen Sie unbedingt, wie es um die Aktualität Ihres Systems bestellt ist.

So lösen Sie das Problem temporär.

Die Mail erschreckt mich ja nun nicht wirklich, wie jeder sich denken kann. Aber was wird denn mit dem Text transportiert? Eine Html-Datei ist ja nun wirklich soo gefährlich nicht, sollte man meinen.

Hier ersteinmal der Inhalt der Mail für Interessierte:

Sehr geehrter Kunde,

Wir haben unregelmäßige Aktivität Ihrer Konto erkannt. Zu Ihrem Schutz, beschränken wir es, bis Sie Ihre Angaben Bestätigung. Bitte laden Sie das angehängte Dokument und überprüfen Sie Ihre Daten. Wenn Sie diese E-Mail ignorieren Ihre Konto wird gesperrt.

Bitte verwenden Sie die Website auf dem Laufenden bleiben. Nutzen Sie diese Gelegenheit, um unser Unternehmen und unsere Reserven einzuführen. Vielen Dank, Kundendienst. Urheberrecht ING DIBA. Alle Rechte vorbehalten. Mailttext ING-Phishing Mail


Der Inhalt des Anhangs ist beinahe komplett von der ING-Diba geklaut, nur der Diebstahl der Kontodaten ist in den Code eingefügt worden. Die Daten werden an eine mail.php einer Seite ihracattuyolari(dot)com in wp-includes/images/wlw/x/mail.php eingebracht.

Gibt man diesen Suchtext mal in google ein, dann kommen ziemlich interessante Ergebnisse, wie ich finde, denn offensichtlich sind auch Volksbanken betroffen: https://www.google.de

Die Ganoven sind also schon seit 2013 mit der gleichen Masche unterwegs und senden die erspähten Daten an gehackte WordPress-Seiten. Offensichtlich lohnt es sich immer noch, trotz des grottenschlechten Übersetzung, auf stinknormales Phishing zu setzen. Traurig, dass darauf noch Menschen hereinfallen.


Letzte Änderung: 08.08.2025

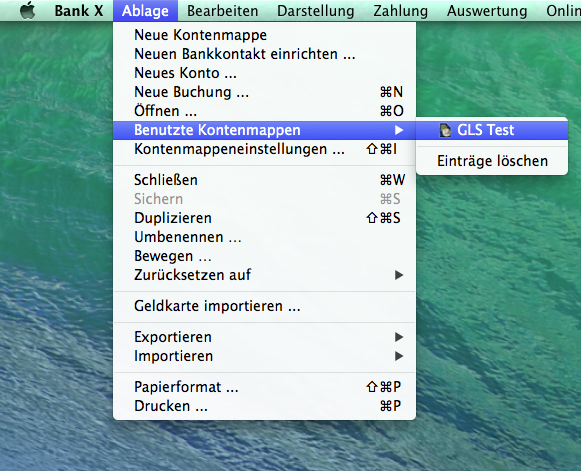
Bank X sortiert Konten in einzelnen Kontenmappen.
bankx_aendern_01_Kontomappe_auswaehlen

bankx_aendern_02

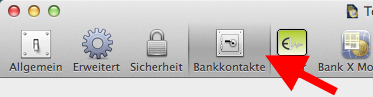
wählen Sie oben dann die den Button “Bankkontakte” an.

bankx_aendern_03a

oben Bankkontakte anklicken

bankx_aendern_03b


links den Bankkontakt auswählen und dann oben auf HBCI-Einstellungen klicken.

bankx_aendern_04


Es reicht der VR-NetKey oder der Alias, sofern dieser kein Sonderzeichen enthält.

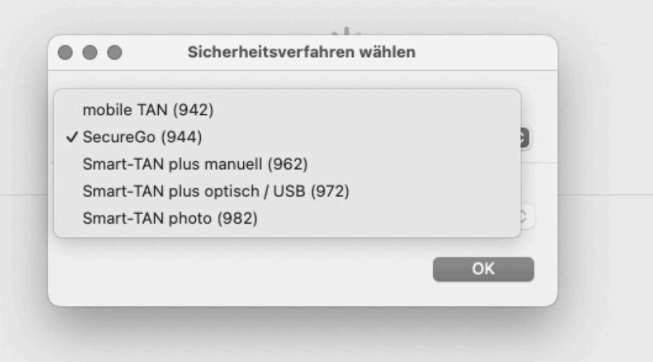
Wichtig ist die korrekte Auswahl des Freigabe-Verfahrens (TAN).
Das Freigabe-Verfahren muss die Bank abfragen können, um der PSD2-Regulierung zu genügen, das Verfahren muss deshalb korrekt in der Software eingestellt sein, denn es wird bei jedem Abruf mitgesendet.

Eine veraltete BankX Version kennt nur SecureGo (944)


Wenn Sie die App SecureGo Plus für das TAN-Verfahren nutzen, muss BankX auf einem aktuellen Stand sein. Sie erkennen eine alte Version daran, dass die Direktfreigabe (946) nicht angeboten wird, sondern lediglich SecureGo (944), also die Variante mit TAN-Eingabe ohne Plus. Das Verfahren ist am 01.08.25 deaktiviert worden. Sofern Sie also die App nutzen, benötigen Sie ein Update.


letzte Änderung: 08.08.2025

Einen neuen Bankkontakt in BankX richtet man unter der Ablage oben links im Menü ein. Lassen Sie sich durch den Assistenten führen.


bankx_neue_Bankverbindung_01

Die Schrittnummer stimmen vermutlich nicht mehr, aber die Reihenfolge sollte noch passen.

bankx_neue_Bankverbindung_02

bankx_neue_Bankverbindung_03 bankx_neue_Bankverbindung_04

Die Eingabe der BLZ halte ich für die einfachste Methode.


bankx_neue_Bankverbindung_05

bankx_neue_Bankverbindung_06


Version 3.0 ist korrekt.
bankx_neue_Bankverbindung_07

Die Bankserveradresse hat sich geändert:

sie lautet für die eher nödlichen Banken und GLS Bank: fints1.atruvia.de/cgi-bin/hbciservlet
eher südliche Banken haben hier eine 2 statt die 1.


bankx_neue_Bankverbindung_08


bankx_neue_Bankverbindung_09

Den VR-NetKey kann man online im Onlinebanking einsehen: Oben rechts auf den Anmeldenamen klicken und dort unter “Onlinebanking und Sicherheit”.

Die Screenshots stimmen nicht mehr, stattdessen kann man den VR-NetKey oder den Alias eintragen, sofern dieser keine Sonderzeichen enthält, die das System durcheinander bringt.

bankx_neue_Bankverbindung_10

alter Screenshot noch mit VR-Kennung, bitte Alias oder VR-NetKey verwenden.

BankX bietet die freigeschalteten Verfahren an. Das Bild stammt aus einer alten Version, SecureGo plus (Direktfreigabe) per App oder SmartTAN wird Ihnen angeboten. Wenn Sie das folgende Bild sehen, benötigen Sie ein Update.

Die Kontenmappe ist fertig.

bankx_neue_Bankverbindung_11

bankx_neue_Bankverbindung_12

Da die Bankdaten bei Pecunia nicht geändert werden können (zumindest aktuell nicht), werden die neuen Zugangsdaten über eine neue Bankkennung ins Programm gebracht.

Klicken Sie oben auf das Menü “Bank” und dort auf “Bankkennungen…”.

pecunia_01_bankkennung

Lassen Sie sich vom Assistenten führen, achten Sie aber nicht auf die Zugangsbezeichnungen.

pecunia_02_bankkennung_hinzufuegen

Aktuell unterstützt Pecunia Banking übrigens nur FinTSS mit PIN&TAN bei GAD-Banken. pecunia_03_Abfrage_BLZ

Die VR-Kennung bitte in beide Felder eintragen. Komplett mit VRK und allen Ziffern. Bei der GLS-Bank ist die Verwendung des Alias erst ab dem 27.08. möglich, ich würde trotzdem zur VR-Kennung raten (weil die Fehlersuche durch die Eindeutigkeit einfacher ist).pecunia_04_Zugangsdaten

Die PIN ist die gleiche, wie beim Onlinebanking per Browser.

pecunia_05_PIN


pecunia_06_werte

In meinem Fall sind mehrere TAN-Medien verfügbar. Ich empfehle, das bevorzugte TAN-Verfahren fest einzustellen.

pecunia_08_TAN-Medien

Hier die Kontenübersicht.

pecunia_07_kontenuebersicht

Immer wieder kommt es vor, dass die Bank-SMS mit der TAN mehrfach im Mobiltelefon ankommt. Wie kann man unterscheiden, ob ein Missbrauch, also ein Betrugsversuch vorliegt oder ob es an einem technischen Systemfehler liegt?

Denn letzteres ist nach meiner Erfahrung sehr häufig der Fall: Der (Handy-)Provider (oder ist es die Antenne?) sendet einfach mehrfach hintereinander die SMS. Bei einem Kunden (alditalk) kam im Minutentakt die ganze Nacht über die mobileTAN an…

Man sieht recht einfach, ob es sich um einen Betrugsversuch handelt: Vergleichen Sie den Inhalt der Nachricht. Ist die SMS und insbesondere die TAN die gleiche, dann kann es sich nicht um einen Betrugsversuch handeln.

Handelt es sich um unterschiedliche Inhalte und um Überweisungen, die nicht von Ihnen veranlasst wurden? Keine Panik – die Wahrscheinlichkeit ist groß, dass kein Missbrauchsversuch vorliegt. Sperren Sie trotzdem lieber zur Sicherheit Ihren Onlinebanking-Zugang (im Onlinebanking anmelden und dort unter “Service & Verwaltung”.

Oft klärt sich das “Mysterium” später dann logisch auf: In einem mir kürzlich “untergekommenen Fall” wurde korrekterweise die Telefonnummer eines Zuganges geändert, der von einem Ehepaar “geteilt” wurde. Der Ehemann hat bei seinem Auslandsaufenthalt verzweifelt versucht, eine Buchung zu veranlassen, die SMS wurde aber seiner Gattin in Deutschland zugestellt. Es kann also nicht schaden, evtl. vorhandene Mitbevollmächtigte zu kontaktieren.

Die Bank kann übrigens auch bei der Fehlersuche die Datenbank nach der Empfangs-Telefonnummer durchforsten, womöglich wurde ein Tippfehler bei einer Telefonnummer gemacht. Passieren kann Ihrem Zugang in so einem Fall ja nichts, die Anmelde-Daten, wie die VR-Kennung oder Alias und auch die PIN liegen ja nicht vor und können nicht verwendet werden.

Ach, die guten alten Makroviren gibt es auch noch? So einen habe ich schon lange nicht mehr gesehen.

Guten Tag, (eine uralte mailadresse von mir).

Geben Sie die Antwort auf Ihre Frage uber das Profil auf unserer Website 05.08.2014.

Advanced English, Spanisch Ruckzug.
IdentNr: DE483516601
—
Pay
NAME GEÄNDERT
Tel./Fax.: (+49) 511 9406xxxMail mit Makro Virus

Die Datei ist gezippt, enthält aber garantiert einen Virus. Der Anhang wurde gestern von Virustotal geprüft, da haben 5 von mehr als 50 Scannern Alarm gegeben.

Virus_Total_Makrovirus
Ich lasse dann noch einmal scannen:
Virus_Total_Makrovirus_neuer_Scan


Das Ergebnis ist dann schon sehr eindeutig: 11 von 54 stufen diese Zip-Datei als verseucht ein.


Virus_Total_Makrovirus_neuer_Scan_Ergebnis