Die personalisierte HBCI-Karte ist am Namen des/der Eigentümers/in auf der Vorderseite erkennbar. Im Gegensatz zur FInTS-fähigen Girocard ist sie aber nicht für das Bezahlen an der Kasse (POS) und zum Geldabholen, bzw. zum Kontoauszüge-Ziehen geeignet. Dazu fehlt auch der Magnetstreifen.

Verschlüsselung:
Die Karte verschlüsselt bei genossenschaftlichen Banken mit dem RDH-7 Verfahren. Der Chip beherrscht aber ebenfalls noch das veraltete RDH-3/RDH-5 und das RDH-9 der unpersonalisierten Karten. Er kann bei fehlerhafter Einstellung oder durch eine alte HBCI-Software umgestellt werden (siehe Reparatur). Das Betriebssystem der Karte ist seccos-6.

Laufzeit:
Die Bankzertifikate auf der Karte laufen spätestens nach 4 Jahren ab, die Karte wird dann üblicherweise rechtzeitig verschickt.

PIN und PUK:
Die Karte ist im Auslieferungszustand bereits komplett programmiert. Sie hat keine Transport-PIN, sondern eine sofort nutzbare, sogenannte Wirk-PIN. Diese PIN muss also auch nicht geändert werden. Die personalisierten Karten haben eine PUK zum Entsperren.

Benutzerkennung, Kartennummer und VR-Kennung (GAD):
Bei Banken am Rechenzentrum GAD ist die Benutzerkennung und Kartennummer im System hinterlegt, es muss aber die VR-Kennung zusätzlich hinterlegt werden. Die VR-Kennung wird bei den Genoprogrammen automatisch nachgepflegt, viele andere Programme beherrschen diese Komfortfunktion ebenfalls. Falls dies nicht funktioniert, kann man die VR-Kennung im Protokoll nachlesen (3072er Rückmeldecode).

Initialisierungsprozess:
Je nach HBCI-Software kann die Initialisierung leicht anders aussehen. Üblich ist der folgende Weg, den ich für die GAD-Banken beschreibe: Die Karte wird (meist zentral durch einen Dienstleister) fertig programmiert verschickt, man erhält eine 6-stellige PIN und eine PUK in separaten Briefen. Einige GAD-Banken versenden die VR-Kennung separat. In der HBCI-Software wird ein neuer Bankzugang angelegt (BLZ). Die Software schaut online oder in der Datenbank nach, welche Zugänge angeboten werden und bietet die Chipkarte als Verfahren an. Nach Anwahl des Verfahrens versucht die Software, die Karte auszulesen. Die Wirk-PIN ermöglicht das auslesen der Benutzerkennung und der Zugang kann genutzt werden. Ist die Karte nicht lesbar (falsche PIN), dann “vermuten” viele Programme, man müsse noch die Transport-PIN eingeben. Das ist nicht richtig, es gibt keine Transport-PIN, hier an dieser Stelle abbrechen und noch einmal probieren. Im nächsten Schritt zeigt das Programm die Benutzerkennung an, die ausgewählt werden kann (Feld 1). Die anderen 4 Plätze für Benutzerkennungen ignorieren. Es kann auch sein, dass das RDH-Verfahren zur Auswahl angeboten wird, hier muss man bei der personalisierten Karte RDH-7 auswählen. Wenn eine VR-Kennung (GAD-Banken ) vorliegt, muss diese in das zweite Feld eingetragen werden (vollständig, VRK und alle 16 Ziffern). Die Karte wird programmiert und der öffentliche Schlüssel der Bank wird abgeholt. Die Software rechnet den Hashwert des Bankschlüssels aus, so dass man diesen vergleichen kann (auf dem Brief mit der Benutzerkennung steht der Hash normalerweise). Nach Bestätigung des Bankschlüssels wird der öffentliche Schlüssel zur Bank übertragen und ist sofort verwendbar, ein Ini-Brief ist nicht nötig.

GAD-Banken: Wird die VR-Kennung nicht vom Programm oder bei der Initialisierung nachgetragen, muss diese manuell eingegeben werden. Das Feld Benutzerkennung darf dabei nicht geändert werden, stattdessen muss das zweite Feld, Kunden-ID mit der VR-Kennung gefüllt werden (vollständig eintragen). Kennt man diese nicht, kann man die VR-Kennung im HBCI-Protokoll nachlesen (Rückmeldecode 3072), wenn die Bank diesen freigeschaltet hat (am Vertriebsweg 17, VRK auf Ja).

PIN&TAN:
Ja, die Karte kann auch für das Sm@rtTAN-Verfahren verwendet werden (sowohl HBCI PIN-und TAN, als auch im Browser). Voraussetzung ist eine Anlage im Banksystem der Bank und Freischaltung des Verfahrens und Aktivierung der Funktion im Banksystem.

Sicherheit Die besondere Sicherheit liegt in der Verwendung eines geschützten HBCI-Kartenlesers und darin, dass der Chip nicht kopiert werden kann. Dieser Kartenleser hat eine eigene Tastatur, so dass auch ein sogenannter Banktrojaner nicht die PIN auslesen kann. Die Karten-PIN kann zudem geändert werden und dies sollte man auch regelmäßig tun, da die Eingabe immer gleicher Zahlen am Kartenleser erkennbare Spuren hinterlässt. Die Karte grenzt sich damit von den meisten Sparkassen-Karten ab, die keine PIN-Änderung ermöglichen. Wird die Karten-PIN ausgespäht, kann man diese also einfach ändern und muss die Karte nicht vernichten. Bei Verwendung der Secoder-Technik ist die Kontrolle der Aufträge vor Freigabe möglich.

Besonderheiten/Sonderfälle:
Die Kartenform wird auch von anderen Banken eingesetzt, z.B. die Deutsche Bank, Commerzbank oder National-Bank. Die ganz neuen Karten der DBank können problemlos als HBCI-Karte initialisiert werden und funktionieren reibungslos. Ob ein gemischter Betrieb, also z.B. RDH-5 und 7, möglich ist, weiß ich allerdings leider nicht, ich würde von Experimenten abraten. Obwohl der Chip für einen Betrie an mehren Banken ausgelegt ist, ist dies nicht mehr vorgesehen.

Vorteile/Nachteile dieser Kartenart:
Die Karte ist sehr sicher und wird regelmäßig ausgetauscht (was gleichzeitig viele als Nachteil empfinden). Sie kann sofort verwendet werden, wenn die Karte bei der Bank freigeschaltet ist. Ein aufwändiger Initialisierungsprozess mit Unterschriftprüfung und Austausch der INI-Briefe ist nicht nötig. Der wesentliche Vorteil im Vergleich zur Girocard: Auch Personen mit eingeschränkten Vollmachten können diese KArte nutzen (wie die unpersonalisierte VR-NetWorld card basic). Ein weiterer Vorteil ist die PUK, die eine gesperrte Karte retten kann. Die Karte kann als erweiterte Signaturkarte (Elster…) eingesetzt werden.
 

Die unpersonalisierte HBCI-Karte trägt keinen Namen des/der Eigentümers/in. Die Karte wird bei Genossenschaftsbanken häufig als “basic-Karte” bezeichnet. Vollständig lautet der Name  “VR-NetWorld card basic” mit kursivem basic. Diese Karte gibt es in ähnlicher Form auch von anderen Banken und kann, bzw. konnte auch “am freien Markt” gekauft werden, z.B. bei matrica.

Verschlüsselung:
Die Karte verschlüsselt bei genossenschaftlichen Banken mit dem RDH-9 Verfahren. Der Chip beherrscht aber ebenfalls noch das veraltete RDH-5 und kann bei fehlerhafter Einstellung oder durch eine alte HBCI-Software umgestellt werden (siehe Reparatur). Das Betriebssystem der Karte ist seccos-6.

Laufzeit:
Da keine zeitbegrenzten Bankzertifikate gespeichert sind, ist die Laufzeit nur durch das Verfahren begrenzt. Sind Zeitangaben aufgedruckt, so sollte man diese als “Mindestlaufzeit” verstehen.

PIN:
Im Auslieferungszustand ist die Karte noch nicht mit einer Benutzerkennung versehen und hat auch noch keine nutzbare PIN. Stattdessen besitzt sie eine 5-stellige Transport-PIN, die vor der ersten Nutzung in eine mindestens 6-stellige PIN geändert werden muss. Die Transport-PIN besteht aus den letzten 5 Stellen der Kartennummer. Dadurch ist gewährleistet, dass die Karten-PIN direkt mit der gescützten Tastatur des Kartenlesers geändert werden kann. Bei den Vorläufern musste die Karte noch per normaler Computertastatur programmiert werden. Eine dreimalige Fehleingabe der PIN in Folge sperrt den Kartenchip, eine neue Karte muss verwendet werden. Die personalisierten Karten haben eine PUK zum Entsperren.

Kartennummer:
Bei Banken am Rechenzentrum GAD muss die Kartennummer im System hinterlegt sein, ich geh davon aus, dass dies auch bei Fiducia-Banken der Fall ist. Die Kartennummer wurde als Seriennummer auf die Karte aufgelasert.

Initialisierungsprozess:
Je nach HBCI-Software kann die Initialisierung leicht anders aussehen. Üblich ist der folgende Weg, den ich für die GAD-Banken beschreibe:
Die Karte wird mit einer Benutzerkennung und der Transport-PIN (Brief) ausgeliefert. In der HBCI-Software wird ein neuer Bankzugang angelegt (BLZ). Die Software schaut online oder in der Datenbank nach, welche Zugänge angeboten werden und bietet die Chipkarte an. Nach Anwahl des Verfahrens versucht die Software, die Karte auszulesen und “vermutet” nach korrekter PIN-Eingabe, dass es sich um eine unpersonalisierte Karte handelt, da keine Benutzerkennung zu lesen ist. Sie fordert zur PIN-Vergabe auf, die am Kartenleser erfolgen sollte (Display genau lesen!). Durch Eingabe der Transport-PIN und 2-maliger PIN-Eingabe der selbstgewählten PIN (mindestens 6-Stellen, höchstens 8) wird die Karten-PIN vergeben. Im nächsten Schritt fragt das Programm nach Benutzerkennung und VR-Kennung (GAD). Die Karte wird programmiert und der öffentliche Schlüssel der Bank wird abgeholt. Die Software rechnet den Hashwert des Bankschlüssels aus, so dass man diesen vergleichen kann (auf dem Brief mit der Benutzerkennung steht der Hash normalerweise). Nach Bestätigung des Bankschlüssels wird der öffentliche Schlüssel zur Bank übertragen. Damit die Bank den Schlüssel auf Unversehrtheit prüfen kann, muss der INI-Brief ausgedruckt und unterschrieben werden (vom Inhaber des Zugangs, Vollmachtsinhaber, der nicht der Kontoinhaber sein muss) und zur Bank geschickt. Die Bank prüft den Hashwert durch Eingabe in die eigenen Systeme und danach ist die Karte aktiv und kann verwendet werden.

PIN&TAN:
Ja, die Karte kann auch für das Sm@rtTAN-Verfahren verwendet werden. Voraussetzung ist eine Anlage im Banksystem der Bank und Freischaltung des Verfahrens.
Dies gilt nur für Banken mit dem Altsystem bank21 der exGAD. Leider unterstützt das neue System (agree21) diese Funktion nicht.

Sicherheit
Die besondere Sicherheit liegt in der Verwendung eines geschützten HBCI-Kartenlesers und darin, dass der Chip nicht kopiert werden kann. Dieser Kartenleser hat eine eigene Tastatur, so dass auch ein sogenannter Banktrojaner nicht die PIN auslesen kann. Die Karten-PIN kann zudem geändert werden und dies sollte man auch regelmäßig tun, da die Eingabe immer gleicher Zahlen am Kartenleser erkennbare Spuren hinterlässt. Die Karte grenzt sich damit von den meisten Sparkassen-Karten ab, die keine PIN-Änderung ermöglichen. Wird die Karten-PIN ausgespäht, kann man diese also einfach ändern und muss die Karte nicht vernichten. Bei Verwendung der Secoder-Technik ist die Kontrolle der Aufträge vor Freigabe möglich.

Besonderheiten/Sonderfälle:
Da einige Programme den Befehl zur PIN-Änderung der Transport-PIN nicht beherrschen, liefern einige Banken die Karte bereits mit einer geänderten PIN aus und/oder programmieren die Karte vollständig.

Die Kartenform wird auch von anderen Banken eingesetzt, z.B. die Deutsche Bank, Commerzbank oder National-Bank. Die ganz neuen Karten der DBank können problemlos als HBCI-Karte initialisiert werden und funktionieren reibungslos. Ob ein gemischter Betrieb, also z.B. RDH-5 und 9, möglich ist, weiß ich allerdings leider nicht.

Für die Einrichtung bei einer Genobank wird die vollständige Kartennummer benötigt. Wenn die Feldlänge nicht ausreicht, weil die Kartenprüfziffer fehlt, kann diese mit einem geeigneten Tool, z.B. dem Chipcartmaster ausgelesen werden. www.chipcardmaster.de

Vorteile/Nachteile dieser Kartenart:
Die Karte ist sehr sicher und sie ist schnell verfügbar, wenn die Bank diese auf Vorrat liegen hat. Sie hat Platz für 5 verschiedene Banken.

Die Einrichtung benötigt aber einen aufwändigen Initialisierungsprozess mit Unterschriftprüfung und Austausch der INI-Briefe. Der wesentliche Vorteil im Vergleich zur Girocard: Auch Personen mit eingeschränkten Vollmachten können diese Karte nutzen (wie die personalisierte VR-NetWorld card).

weiterer Nachteil: Es gibt keine PUK zur PIN-Neuvergabe. Nach 3x falscher PIN ist die Karte unbrauchbar.


weitere Themen: Kartentausch

letzte Aktualisierungen 10.09.2025
#cardput

-> Ursache und Reparatur scheinbar defekte Folgekarten mit Fehlermeldung “Kundenschlüssel nicht mehr gültig”
oder auch bei neuen Karten, die bei der Inbetriebnahme nicht richtig funktionieren.


Sie nutzten Moneyplex und können die Karte nicht in einer anderen Software einrichten? Wahrscheinlich hat Moneyplex einen Fehler im Speicher der Karte verursacht.
Hier könnte eine einfache Lösung sein:
https://homebanking-hilfe.de/forum/topic.php?t=27707


Info 2024: Dieser Fehler tritt aktuell häufig bei Lexware-Usern auf. Offensichtlich hatte die ddbac erneut einen Fehler, der die Karten falsch beschreibt!

 Wichtig: Achten Sie darauf, dass Ihr Kartenleser eine aktuelle Firmware hat und dass der von Ihnen verwendete Gerätetreiber aktuell ist. Bei Reiner SCT-Geräten gibt es dazu unter Windows den Gerätemanager, das Programm-Symbol ist ein goldener Kartenchip, dort können Sie den Stand prüfen. 

Die personalisierten Chipkarten der Genobanken beherrschen einige Versionen des HBCI-RDH-Verfahrens, aktuelle sind z.B. RDH-7 (vorpersonalisierte Karten mit Namensdruck) und RDH-9 (basic-Karten).

Erkennt die HBCI-Software nicht die richtige Verschlüsselungsversion oder wird irrtümlich die falsche Version ausgewählt (9 scheint besser als 7, oder?), wird die Karte umprogrammiert.

Es kann ebenfalls passieren, dass die Benutzerkennung umprogrammiert wird, ich hab z.B. uralte VR-Kennungen in den Protokollen gesehen.

D.h. der Chip merkt sich die falsche Information und kann nicht genutzt werden, weil die Bank eine andere Verschlüsselung erwartet.

Mit dem ChipcardMaster können Sie die Karte wieder korrekt einstellen – wenn es sich um eine Karte mit Seccos 6 Chip handelt. Seit ca. April/Mai 2025 werden neue Seccos 7 Karten ausgegeben, leider weigert sich der ChipcardMaster, mit dieser Kartengeneration zu arbeiten. Es gibt zwar ein älteres Karten-Tool, das diese Probleme nicht hat, aber es ist leider nicht frei verfügbar.

Lesen Sie hier weiter.


letzte Änderungen: 20.04.2020

Mac_Safari_und_Firefox


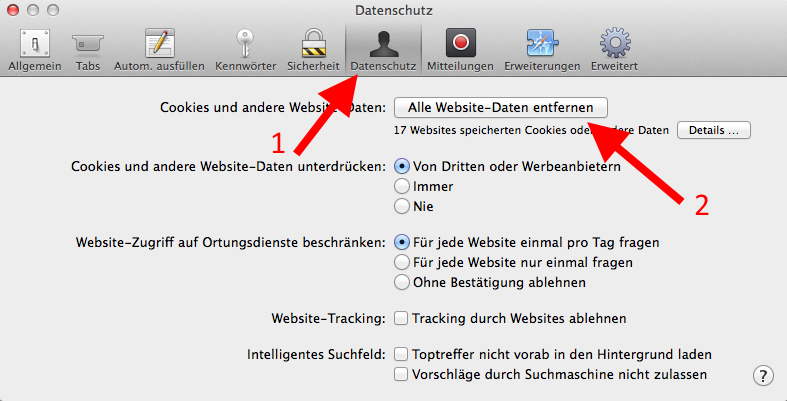
So löschen Sie die Cookies des Safari Browsers:

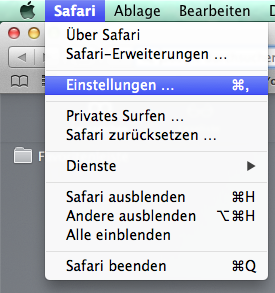
Wählen Sie oben im Menüband “Safari” und dann das Menü “Einstellungen” aus.

Safari

Im Einstellfenster wählen Sie bitte zuerst “Datenschutz” an und klicken dann auf den Button “Alle Website-Daten entfernen” an.

Screenshot der älteren Safari-Version.

Mac_Safari_Chronik_loeschen02

Cache löschen:

Der Cache ist ein Zwischenspeicher und ein Löschen des Zwischenspeichers kann auch einiges an der Geschwindigkeit verbessern.

Folgendes habe ich online gefunden:

“Cache löschen mit der Tastenkombi ALT, CMD und E”

Das folgende könnte veraltet sein:

Dies ist nur über das Entwickler-Menü erreichbar. Wählen Sie wieder “Einstellungen”, wie oben beschrieben an. Klicken Sie dann auf den Reiter “Erweitert” und markieren Sie das Kästchen „Entwicklermenü in der Menüleiste anzeigen“.

In der Menüzeil findet man nun “Entwicklermenü” und kann dort auf “Cache löschen” klicken. Ich würde auch noch empfehlen, den Browserverlauf löschen.

Starten Sie dann das Onlinebanking komplett neu, wählen Sie dazu die Startseite der Bank an. Nutzen Sie bitte kein Lesezeichen auf das Onlinebanking.


Neu, aber ohne Gewähr:
Wenn Sie Menü- oder Bedienprobleme haben, können Sie ein Zurücksetzen probieren. Achtung, Sie verlieren die Lesezeichen, wenn Sie diese nicht sichern…

https://www.heise.de/tipps-tricks/Safari-zuruecksetzen-so-funktioniert-s-4408340.html


weiterer Link:

Verwalten von Cookies und Websitedaten mit Safari auf dem Mac
https://support.apple.com/de-de/guide/safari/sfri11471/mac

Bisher waren Apple-Macs ja doch einigermaßen von Viren und Würmern verschont – aber wie ein Sicherheitsberater unlängst noch sagte: “Die Einschläge kommen näher”!
http://www.heise.de/newsticker/meldung/iWorm-infiziert-tausende-Macs-2412353.html

Wer ein Mac-System nutzt, tut also gut daran, dieses auch aktuell zu halten und sich auch von den grauen Seiten des Netzes fernzuhalten. Wer Onlinebanking nutzt, sollte also auch auf dem Mac (und auch auf Linux) sehr aufmerksam sein. Dazu gehört, alle verfügbaren Updates für verwendete Programme einzuspielen. Programme, die keine (Sicherheits-) Updates mehr erhalten, müssen deinstalliert werden. Und veraltete XP-Systeme, die ja auf vielen Macs häufig als Zweitsystem ihr Dasein fristen, sollten auf Verwundbarkeit überprüft werden und in Rente geschickt werden. Was heißt “Verwundbarkeit” für mich? Alles, was irgendwie online ist, halte ich für kritisch.

Mac: Safari und Firefox Browser So löschen Sie beim Mac den Browsercache und die Cookies des Mozilla Firefox:

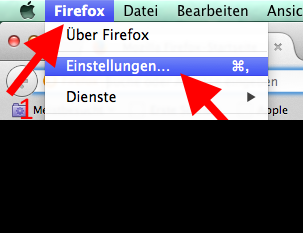
Wählen Sie oben im Menüband “Firefox” und dann das Menü “Einstellungen” aus.


Mac Mozilla Firefox Chronik loeschen

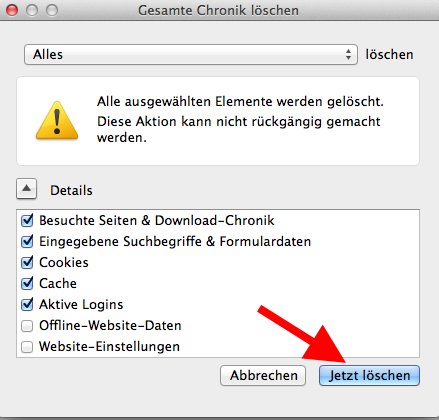
Im Einstellfenster wählen Sie zuerst “Datenschutz” an und klicken dann unten auf den Link “kürzlich angelegte Chronik” in der Zeile “Sie können auch…”


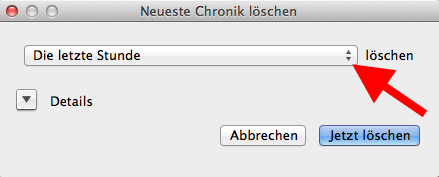
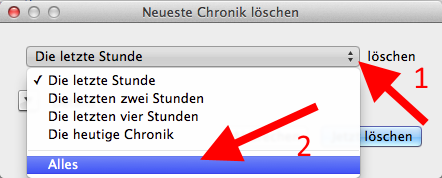
Mac_Firefox_Chronik_loeschen01Wählen Sie statt “Die letzte Stunde” “alles” löschen aus.


Mac_Firefox_Chronik_loeschen02

Mac_Firefox_Chronik_loeschen04

Klicken Sie auf “löschen” und  wählen Sie zumindest “Cookies” und “Cache” an, bevor Sie auf “jetzt löschen” klicken.

Mac_Firefox_Chronik_loeschen05

Starten Sie dann das Onlinebanking komplett neu, wählen Sie dazu die Startseite der Bank an. Nutzen Sie bitte kein Lesezeichen.

Da schickt mir Phoebe eine Mail mit Anhang “video.zip”?

Re:Hallo bitte geben Sie mir nur eine Minute Ihrer Zeit. Ok? Phoebe. Gesendet von meinem Asus MeMO Pad.

Ganz schön wortkarg, die liebe Phoebe.  Achso, sie tippt auf einem Tablett – da würde ich mich natürlich auch kurzfassen wollen.

Der Anhang?

Soll mich wohl neugierig machen, das Video von Phoebe.

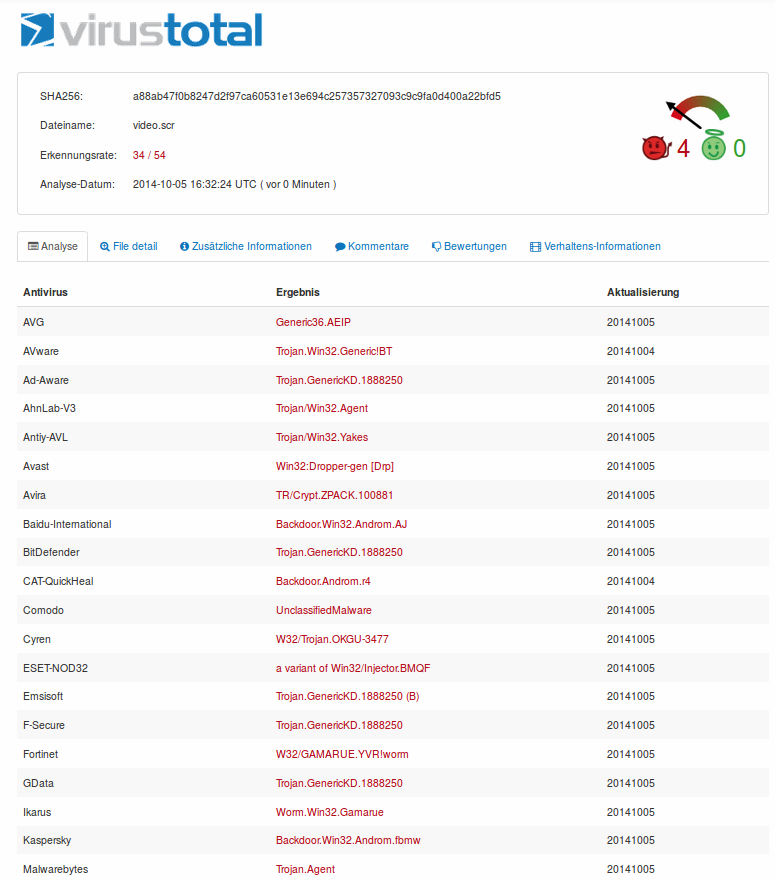
Wir wissen ja, wohin das führt. Das gezippte “Video” ist in Wirklichkeit ein scr-Datei, “scr” steht für” Screensaver”. Aha, also ein ausführbarer Windows-Bildschirmschoner,  natürlich ein Virus. Hätte mich auch gewundert, was für ein tolles Video in 97 kb verborgen sein könnte 😉

Irgendwie bin ich ja neugierig, was meine Wine-Umgebung daraus machen würde – aber ich glaub, ich lasse das vorerst. Wenn ich Zeit finde werde ich mal eine virtuelle Maschine damit glücklich machen.

Das Ergebnis bei Virustotal ist so eindeutig, eindeutiger geht es nicht mehr. Interessant, der erste Scan war bereits im September! Kann ich daraus schließen, dass  die Masche also so erfolgreich ist?

Bildschirmfoto vom 2014-10-05 19:39:16


Soweit ich gehört habe, werden Geldwäscher dringend gesucht – einerseits von den Ermittlungsbehörden – andererseits von den Betrügern, die einen sicheren Weg suchen, irgendwie anonym an das Geld zu kommen. Denn bei dem Thema, um das es bekanntermaßen in meinem Blog geht, haben Betrüger immer ein großes Problem: Es handelt sich um Konten. Geld kann also bei Überweisungsbetrug nur wieder auf andere Konten transferiert werden, deren Inhaber ja der kontoführenden Bank bekannt ist. Damit dieses Geld anonym wird, muss es also irgendwohin geschleust werden.

Gerüchteweise gab es einige Zeit hier Engpässe: Es waren nicht genug Geldwäscher da, also leichtgläubige Menschen, die auf dubiose Jobangebote hereinfallen und das Geld anonym weiterschleusen. Durch SEPA wird der Geldtransfer ins Ausland natürlich erleichtert.

Da gibt es einige Methoden: Soll Geld transferiert werden, nutzen Betrüger gerne Transferdienstleister wie Western Union, MoneyGram und Co. Abgephishtes Geld wird überwiesen, in bar abgeholt, beim Geldienstleister eingezahlt und auf der Gegenseite im Ausland an einem von den Drahtziehern geschickten Geldboten ausgezahlt. Soweit, so bekannt. Der Geldwäscher ist der Empfänger der Geldsumme, auf den überwiesen wurde. Diese Person wird man als erstes zur Verantwortung ziehen und es hat sich eigentlich inzwischen herumgesprochen, dass es keine gute Idee ist, einen solchen Geldwäschejob anzunehmen. Nach ein paar Tagen klopft die Polizei eh an die Tür…

Anscheinend unbekannter ist, dass mit den erbeuteten Zugangsdaten Waren bestellt und weitergegeben werden. Diese Waren werden dann an einen ahnungslosen Menschen geliefert, der diese Waren, häufig hochwertige und gut wiederverkäufliche Notebooks und Smartphones, per Paketdienst weiterschickt oder bei sich abholen lässt. Hier spielen erbeutete Kreditkartendaten, Lastschriftbetrug und Vorkasseüberweisungen eine Rolle, mit denen in schnell liefernden Shops oder in der Bucht bezahlt wird. Oft werden hier auch Betrugsmethoden kombiniert.
So sieht eine typische Anwerbe-Mail aus: Handelagenten gesucht.

So sieht eine frische Anwerbemail von heute morgen aus:

Fuhrende Gesselschaft im internationalen Brief- und Paketversand sucht die Handelsagenten. Unsere Besteller weltweit profitieren von MultiLogistik Paket- und Briefversand.

Wir suchen Mitarbeiter die mit Ubersicht und Eigenverantwortung alle geforderten Arbeiten in der Gesellschaft verrichtet, hochst zuverlassig, unermudlich und konzentriert ist.

Sie brauchen nur ein paar Stunden pro Woche, ausreichende Kenntnisse der Microsoft-Office-Produkten, starke organisatorische Fahigkeiten um die Arbeit priorisieren,gute Sprechfahigkeiten, um Ihre Pflichten nachzukommen.

Pflichten:
– Losung entstandener Probleme, Vorlage der notigen Information an Kunden
– Vorlage an den Manager der taglichen Berichte zu den laufenden Operationen
– Bearbeitung und Versand der Waren
– Uberprufung beim Empfang und Versand der Guter
– Ausfullung der Faktura-Rechnung, Zollunterlagen und weiterer Dokumente

Wenn Sie weitere Fragen haben schicken Sie einen E-mail an uns: [Mailadresse gelöscht]

Einmal kam diese Mail  mit dem Betreff “Jobangebot.”, mit “Jobmessen.” (was ist das?) und mit “Beschaftigungsmoglichkeit.“, sowie “Neue Beschaftigung finden.” Interessant: drei Mails waren mit unterschiedlichen Absendedaten hinterlegt, aber die Mailadressen waren jeweils beim gleichen Provider emailn.de. Womöglich ist die Anmeldung dort aktuell besonders einfach, weil Deutsch sicherlich nicht die Muttersprache der Absender ist?

zuletzt geändert: 07.11.2016

Wird ein Gatewayfehler gemeldet (z.B. im Protokoll “FGW Gatewaywechsel”), bedeutet dies, dass die Verbindung während einer Datenübertragung unterbrochen wurde. Dies ist typisch bei Internetanbindungen, die eine Lastverteilung nutzen, dem sogenanntem Loadbalancing. Meist werden dazu zwei Leitungen gekoppelt und die Datenübertragung wird über mehrere Verbindungen verteilt.

Zwei “Leitungen gleichzeitig” setzen manchmal auch Router ein, die parallel mit Mobilfunk- und DSL Verbindungen aufbauen können. Smartphones, die zwischen WLAN und UMTS/LTE/5G umschalten und/oder zwei SIM-Karten einsetzen gehören ebenfalls zu den “Verdächtigen”.

Ein Tausch der Leitung während der Verbindung akzeptiert der Bankserver aber nicht und unterbricht dann die Übertragung aus Sicherheitsgründen. 

Abhilfe: Man sollte das Loadbalancing für verschlüsselte SSL-Verbindungen und FinTS/HBCI-Übertragungen generell deaktivieren. Dies muss durch einen Techniker, der sich um die Internetverbindung kümmert geschehen. Verschlüsselte SSL-Verbindungen (Port 443) und HBCI-Verbindungen mit Signaturdatei oder Chipkarte (Port 3000) sollten nur über einen Kanal erfolgen.

Apps, wie GLS mBank, Banking 4A, Banking4i etc.
Bei mobilen Anwendungen (Mobile-Banking) sind Änderungen der Verbindung an der Tagesordnung. Das Smartphone sucht sich die Verbindung, also z.B. WLAN, UMTS oder LTE, 5G ja ggf. selbst aus und da kommt es schnell zu einer Änderung der Übertragungswege. Die meisten Apps sind aber darauf ausgerichtet und reagieren entsprechend und starten die Übertragung ggf. noch einmal.

  • Aktualisieren Sie ggf. Konten einzeln und nicht alle auf einmal
  • Vermeiden Sie hohe Geschwindigkeiten während der Datenübertragung (z.B. im Zug oder Auto)

Andere “Verdächtige”

  • VPN-Tools (siehe Kommentare und herzlichen Dank an Oliver)
  • virtuelle Netzwerkrouten (“Verteilproxys”)
  • IP-Verschleierungsprogramme etc.